La rappresentazione culturale più diffusa di un attacco informatico risente ancora in larga misura, più che della realtà, della trasposizione cinematografica della figura dell’hacker: un individuo isolato, sul modello di Morpheus in Matrix, capace di penetrare sofisticati sistemi di protezione, individuare vulnerabilità nei codici e superare le barriere tecnologiche poste a difesa delle infrastrutture digitali. A consolidare l’immagine dell’hacker solitario e oscuro ha contribuito anche la risonanza mediatica di collettivi di hacktivismo come Anonymous, la cui identità visiva, associata alla celebre maschera di Guy Fawkes di V per Vendetta, è diventata uno dei simboli più riconoscibili della cultura hacker. Il fenomeno non è marginale ed è stato oggetto di analisi negli studi sulle rappresentazioni mediatiche della sicurezza informatica, tra cui Cyber-noir: Cybersecurity and Popular Culture (2019) e il più recente lavoro di Roberto Dillon, From Outcast to Hero and Back: The Shifting Portrayals of the Hacker Archetype (2026).
La rappresentazione descritta mette in luce una parte importante della criminalità informatica, ma trascura una delle modalità più insidiose attraverso le quali oggi vengono compromesse le reti aziendali e molti archivi professionali: una modalità elementare, ma efficace, capace di penetrare in modo semplice e immediato anche sistemi informativi complessi agendo sul comportamento umano. Esiste infatti una differenza sostanziale tra violare tecnicamente un sistema informatico e indurre una persona autorizzata a compiere un'operazione che ne comprometta la sicurezza. Nel primo caso l'attaccante sfrutta una vulnerabilità del software, una configurazione errata o una debolezza dell'infrastruttura. Nel secondo interviene sui processi decisionali dell'individuo, utilizzandone, a sua insaputa, le credenziali, le autorizzazioni e la posizione all'interno dell’organizzazione. Come già evidenziato in un precedente articolo, questa modalità di attacco è nota come ingegneria sociale: una tecnica di manipolazione che applica alla criminalità informatica specifiche conoscenze relative alla psicologia, ai comportamenti individuali e alle dinamiche organizzative. La sua efficacia poggia prevalentemente su tre condizioni ricorrenti nella vita quotidiana contemporanea: l'urgenza, la fretta e la distrazione.
Il primo fattore è l’urgenza, spesso costruita artificialmente dall'aggressore attraverso una richiesta apparentemente improrogabile, una scadenza imminente o la minaccia di conseguenze negative. La fretta costituisce invece una condizione strutturale dell'organizzazione contemporanea, caratterizzata dalla necessità di prendere decisioni e gestire una quantità crescente di informazioni in tempi sempre più ristretti. La distrazione rappresenta il terzo elemento, alimentato dalla moltiplicazione delle comunicazioni, delle notifiche e delle attività simultanee. Questi tre fattori producono una combinazione particolarmente favorevole all'attaccante, che cerca di ottenere una risposta immediata prima che il destinatario abbia il tempo di verificarne l’autenticità. Un messaggio apparentemente proveniente da un responsabile aziendale, una richiesta urgente di aggiornamento delle credenziali, una falsa comunicazione del servizio informatico o una telefonata che simula l'identità di un interlocutore conosciuto possono essere sufficienti a indurre una persona ad autorizzare un accesso, comunicare informazioni riservate o eseguire un'operazione compromettente.
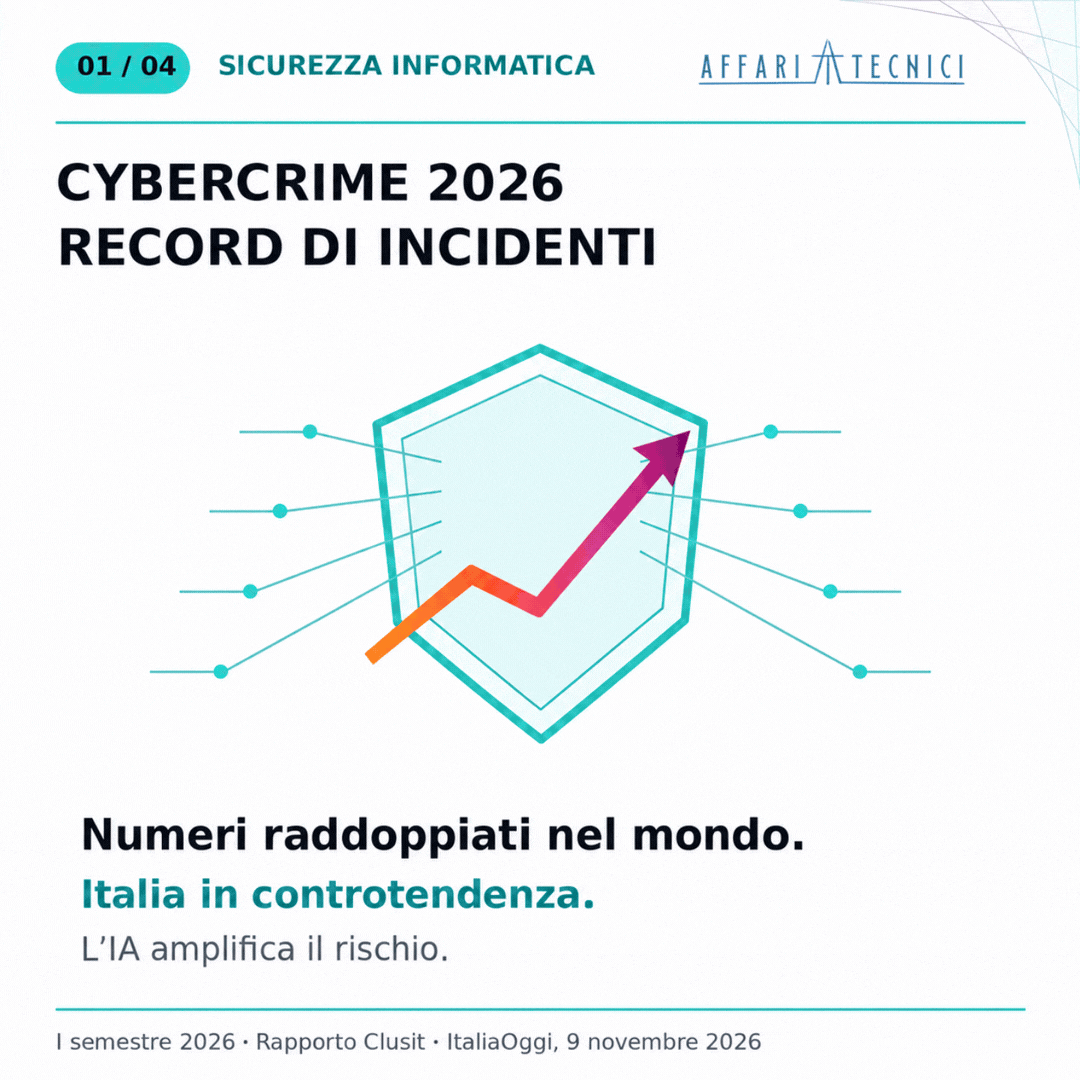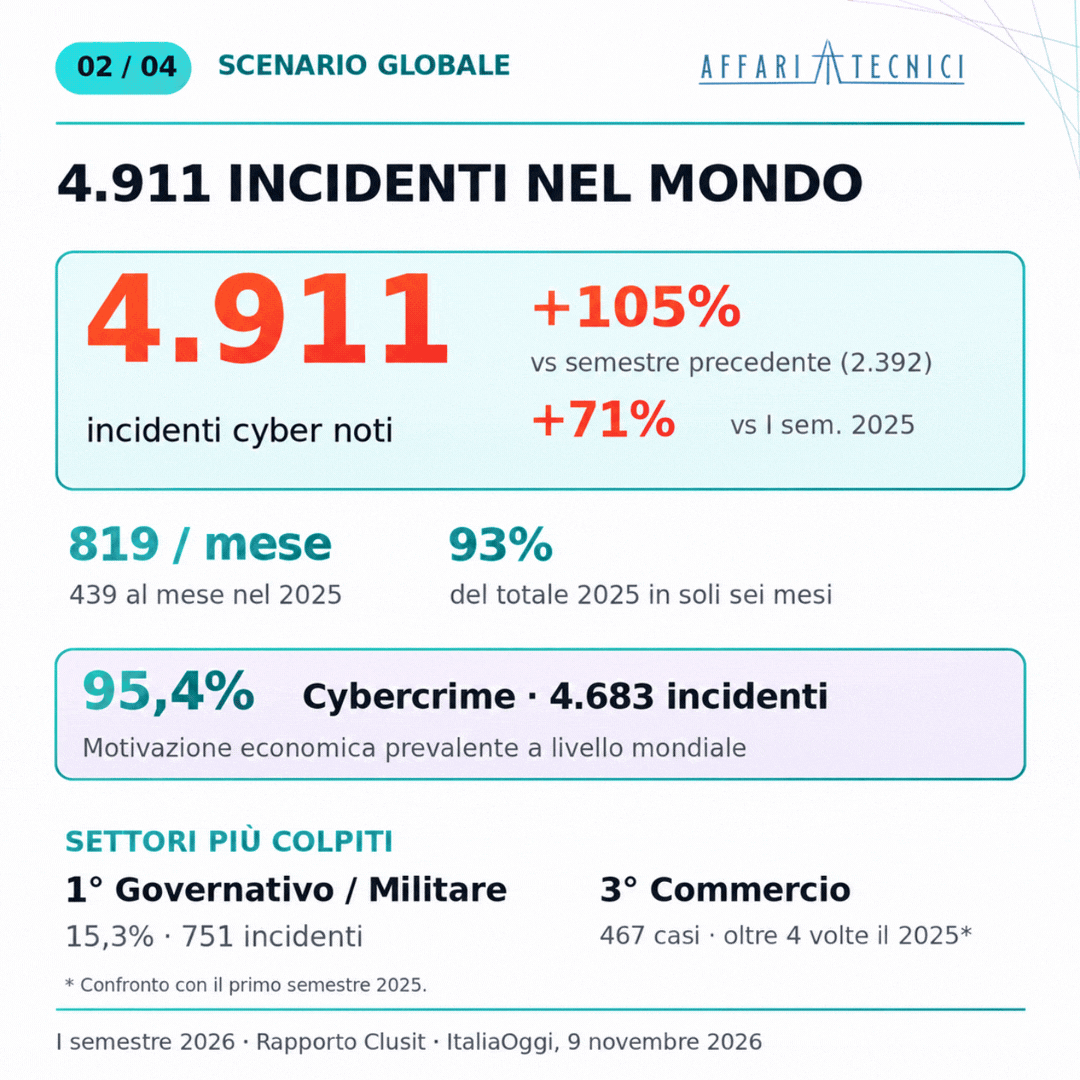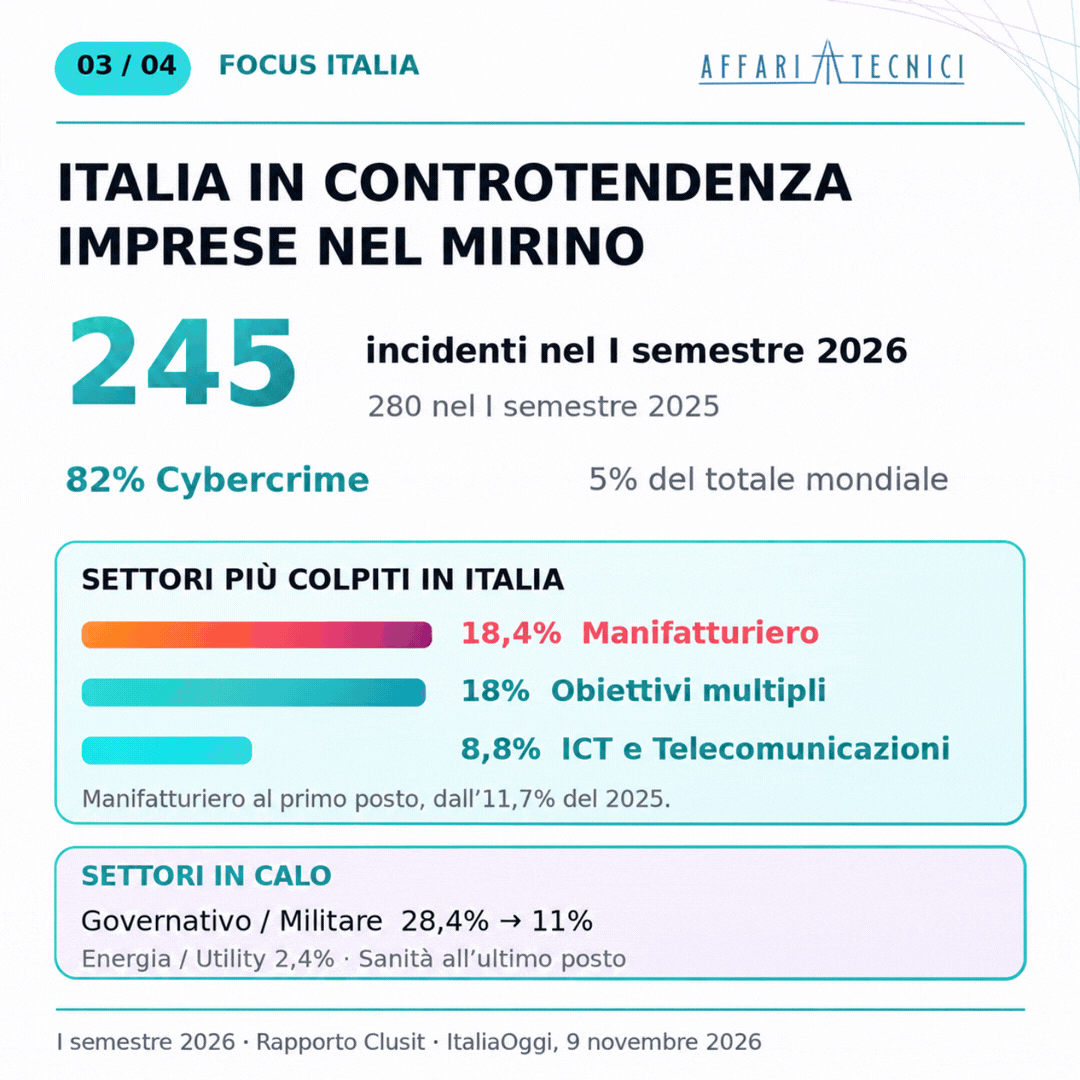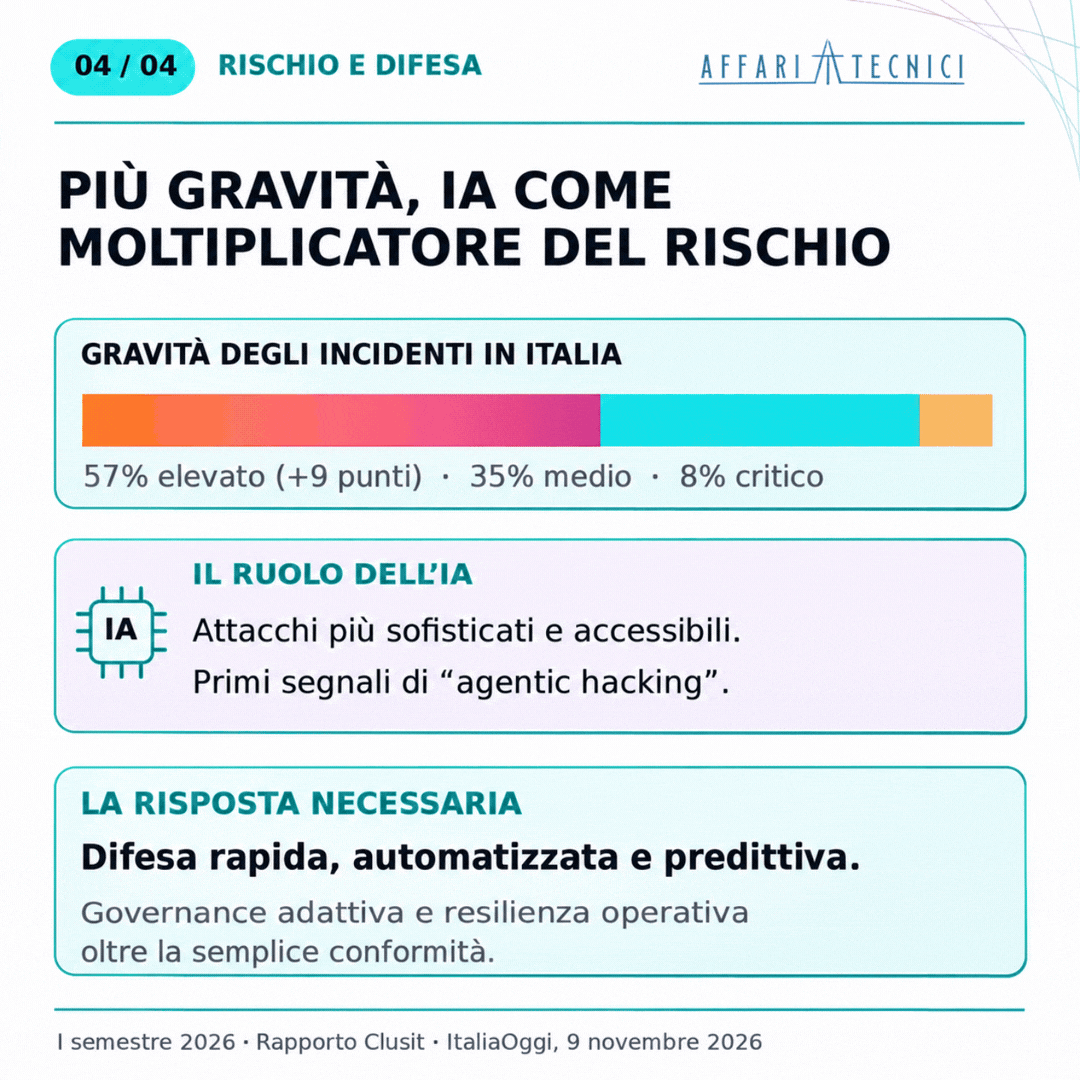
L'infrastruttura informatica, in circostanze simili, può risultare perfettamente funzionante. I sistemi di autenticazione riconoscono credenziali valide, i protocolli eseguono istruzioni formalmente autorizzate e i dispositivi di protezione operano secondo le configurazioni previste. La violazione nasce dal fatto che una decisione ottenuta attraverso l'inganno viene tradotta dal sistema in un'operazione legittima. Le evidenze più recenti confermano la rilevanza del fenomeno. Il Data Breach Investigations Report 2026 di Verizon documenta la crescita delle tecniche di ingegneria sociale veicolate attraverso telefoni e dispositivi mobili, mentre il rapporto ENISA Threat Landscape 2026 dell'Agenzia dell'Unione europea per la cibersicurezza conferma il ruolo del phishing e delle tecniche di manipolazione della fiducia nelle campagne di attacco. Parallelamente, lo sfruttamento delle vulnerabilità tecniche continua a rappresentare una componente fondamentale delle intrusioni. Le due modalità possono inoltre concorrere all'interno della stessa operazione criminale.
L'evoluzione dei sistemi generativi di intelligenza artificiale introduce un'ulteriore criticità. La possibilità di generare comunicazioni personalizzate, riprodurre voci e costruire identità digitali credibili riduce progressivamente gli elementi attraverso i quali un individuo può riconoscere un tentativo di manipolazione. La capacità di distinguere una comunicazione autentica da una fraudolenta richiede ormai competenze che superano la semplice familiarità con gli strumenti informatici.
Per l’ingegneria, e più in generale per le professioni, questa trasformazione assume un rilievo particolare.
Gli studi professionali, le società di progettazione e le strutture tecniche sono esposti in modo specifico, poiché gestiscono quotidianamente patrimoni informativi di grande valore: elaborati progettuali, modelli BIM, documentazione relativa alle infrastrutture, dati territoriali, informazioni industriali e comunicazioni riservate con committenze pubbliche e private. La crescente integrazione tra piattaforme digitali, sistemi di progettazione, ambienti cloud e infrastrutture operative amplia inevitabilmente la superficie esposta agli attacchi. Un accesso indebito a un account professionale può compromettere la riservatezza di un progetto, consentire la sottrazione di documenti o alterare processi di condivisione e autorizzazione.
Si immagini, ad esempio, un professionista impegnato nella consegna di un progetto esecutivo che riceva una comunicazione apparentemente proveniente dalla committenza, con la richiesta di accedere immediatamente a una piattaforma per verificare una modifica documentale. La coincidenza con una scadenza effettiva, la familiarità dell'interlocutore e l'apparente coerenza della richiesta possono indurlo a inserire le proprie credenziali in un ambiente contraffatto. Da quel momento, le informazioni acquisite dall'aggressore possono consentire ulteriori tentativi di accesso ai sistemi professionali, soprattutto in presenza di controlli di autenticazione insufficienti. Il primo passaggio dell'attacco si è consumato all'interno di una relazione fiduciaria, prima ancora che nell'infrastruttura informatica. È soprattutto su questa relazione tra tecnologia e comportamento che dovrebbe concentrarsi una parte crescente della progettazione della sicurezza.
Negli ultimi anni gli investimenti in cybersecurity hanno privilegiato, comprensibilmente, il rafforzamento delle infrastrutture, attraverso firewall, sistemi di rilevamento delle intrusioni, crittografia, autenticazione multifattoriale e procedure di monitoraggio. Si tratta di strumenti indispensabili, la cui importanza cresce con l'aumentare dell'interconnessione digitale.
Tuttavia, la sicurezza di un'organizzazione dipende anche dalla qualità delle decisioni che le persone assumono utilizzando le tecnologie. Una strategia eccessivamente concentrata sulla protezione della macchina rischia di trascurare le condizioni nelle quali gli individui vengono chiamati a interagire con il sistema.
La formazione dovrebbe quindi acquisire una centralità maggiore, passando dalla trasmissione di istruzioni operative a un’educazione alla consapevolezza del rischio digitale. Un orientamento che trova riscontro anche nel NIST Cybersecurity Framework 2.0 (2024), elaborato dal National Institute of Standards and Technology statunitense, che riconosce nella consapevolezza e nella formazione del personale componenti fondamentali della gestione del rischio informatico.
Per gli ingegneri, in particolare, questo significa sviluppare competenze che integrino la conoscenza tecnologica con la comprensione dei meccanismi cognitivi che orientano le decisioni, anche in condizioni di stress. Occorre saper riconoscere una richiesta costruita per provocare una reazione immediata, comprendere le tecniche di falsificazione dell’identità digitale e verificare attraverso canali indipendenti l'autenticità delle comunicazioni sensibili.
Allo stesso tempo, la responsabilità deve essere distribuita all'interno dell'intera organizzazione. Procedure di autorizzazione proporzionate al rischio, autenticazione resistente al phishing, limitazione dei privilegi di accesso e sistemi semplici di segnalazione degli incidenti consentono di ridurre le conseguenze di una decisione individuale sbagliata. La qualità effettiva di un sistema di sicurezza si misura oggi anche dalla sua capacità di tollerare l'errore umano, circoscriverne gli effetti e favorirne la tempestiva individuazione.
In questa prospettiva emerge una questione che riguarda direttamente l'evoluzione della professione ingegneristica. La progettazione di infrastrutture digitali sempre più avanzate richiede una concezione della sicurezza capace di considerare l'individuo come parte integrante del sistema tecnologico, con le sue competenze, le sue responsabilità e i suoi limiti cognitivi. Ne deriva che anche la formazione professionale continua è chiamata a svolgere una funzione determinante, soprattutto attraverso percorsi interdisciplinari che colleghino cybersecurity, psicologia cognitiva, organizzazione del lavoro e gestione del rischio.
La progressiva automazione delle infrastrutture, l'impiego dell'intelligenza artificiale e la crescente complessità dei sistemi connessi rendono questa integrazione ancora più necessaria. Cresce la capacità delle macchine di elaborare informazioni, ma la responsabilità di molte decisioni critiche rimane affidata a esseri umani che operano in condizioni di attenzione limitata e pressione organizzativa. L'ingegneria della sicurezza dovrà quindi occuparsi, con la stessa profondità, delle vulnerabilità tecnologiche ma anche di quelle che emergono dall'interazione tra l'uomo e la macchina.
Una rete informatica può infatti essere protetta da architetture estremamente sofisticate e restare comunque esposta a una decisione presa in pochi secondi. Ed è in quei pochi secondi che, talvolta, si decide la sicurezza di un'intera organizzazione.